Redes sociales: un espacio libre con reglas rígidas
Vladimir P
A todo el mundo le gusta, pero el uso incorrecto de las redes sociales puede traer problemas para las personas y para las empresas donde trabajan
Vivimos en la era del “Me Gusta”, las redes sociales nos acompañan en la resolución de una variedad de problemas: aquí aprendemos, trabajamos, nos relajamos, hacemos compras. Por su parte, los expertos en gestión de tiempo no se cansan de recordar cómo las redes sociales pueden ser perjudiciales para nuestra productividad; cómo, sin darnos cuenta, pasamos horas al día en ellas. Además de la baja eficiencia, el uso incorrecto de las redes sociales trae riesgos y puede comprometer la reputación, arruinar carreras y causar pérdidas financieras.
Las redes sociales pueden traer problemas a los negocios: fugas de información, publicaciones impensadas de empleados en redes sociales y, como consecuencia, daños a la imagen de la organización. Los límites entre las cuentas personales y profesionales se están estrechando cada vez más, lo que, desgraciadamente, es poco comprendido por los empleados.
Una historia llevada a la justicia fue la dimisión de un funcionario de Apple a causa de una declaración negativa sobre la empresa en Facebook. La justicia laboral británica reconoció que el despido era legal, ya que las reglas corporativas de Apple prescribían la prohibición estricta de declaraciones de ese tipo, tanto sobre la propia empresa como sobre sus productos. Además, el tribunal señaló que inclusive las publicaciones ocultas en las páginas personales de los empleados podrían ser compartidas por amigos virtuales y perjudicar la imagen de la empresa.
Las amenazas de las redes sociales
¿De qué forma las redes sociales pueden ser peligrosas para los usuarios y empresas?
1. Publicación de información confidencial y fotos en redes sociales. Estos incidentes generalmente llegan a las redes. Los usuarios publican voluntariamente fotos de sus pasaportes y tarjetas de embarque en las redes sociales, contando sobre sus viajes. De acuerdo con el experto en seguridad de la información (SI), Brian Krebs, el código de barras o código QR del pasaje es una fuente de información, si hay acceso a internet.
Las empresas también están en la zona de riesgo debido a la imprudencia de sus empleados. Así, con uno de los clientes de SearchInform ocurrió la siguiente historia: dos empleados trabajaron el fin de semana. El lunes, un experto del servicio de seguridad descubrió una foto de una instalación secreta en Facebook. Los empleados visitaron el lugar, tomaron fotos de las instalaciones y las colocaron en las redes sociales. Las fotos se borraron rápidamente. En caso de amplia divulgación, el cliente probablemente suspendería el contrato y la empresa perdería más de 4 millones de dólares.
2. Fraudes, técnicas de ingeniería social, ataques de phishing. Por el momento, en general, estamos hablando sobre el robo de datos de personas físicas, la retirada de fondos de sus cuentas, y sobre la invasión de las cuentas de sus amigos y parientes. Pero, a menudo, los datos recopilados se utilizan para un ataque posterior a la empresa empleadora.
Divulgando información sobre el lugar de trabajo y sus colegas, los empleados ayudan a los estafadores a reunir un expediente profesional. De acuerdo con los expertos del equipo de anti-phishing de trabajo (APWG), las empresas con alrededor de 10.000 empleados gastan 3,7 millones de dólares al año para eliminar los efectos de los ataques de phishing.
Práctica común: un empleado recibe un e-mail de su supervisor, pidiendo que envíe inmediatamente información confidencial por su red social o mensajería instantánea. El supervisor se encuentra en un viaje de negocios o de vacaciones. El empleado envía los datos y luego queda bajo monitoreo del servicio de seguridad – ya que en la empresa existe la prohibición directa sobre el envío de información vía mensajeros instantáneos.
Para entender la situación, los especialistas en SI deben tener a su disposición herramientas especiales – DLP, Sistemas Siem, etc. Con un análisis retrospectivo de los eventos, el sistema DLP resolverá la situación fácilmente. El programa mostrará con qué propósito el empleado envió datos. Y aunque eso no lo haga inocente, al menos mostrará que él no actuó con malas intenciones.
3. Errores al enviar mensajes. En la oficina, con frecuencia tenemos varias ventanas abiertas, por lo que no es de sorprender cuando enviamos algo por error a una dirección equivocada: mensajes, documentos, capturas de imágenes. Esto es siempre desagradable, pero a veces acarrea consecuencias más serias. Por ejemplo, muchas veces, muchas personas toman conocimiento sobre los salarios de sus colegas o los datos personales de clientes que acaban siendo divulgados por medio de un envío masivo.
Para evitar estos accidentes, también existen herramientas especiales – mecanismos de bloqueo. Los documentos sigilosos están marcados con inscripciones especiales y su envío a fuentes externas está bloqueado. Al enviar un documento de este tipo, el correo electrónico se coloca en cuarentena y sin la comprobación del servicio de seguridad, el correo electrónico no se enviará.
4. Declaraciones inadecuadas en la red. Aparentemente, la mayoría de la gente debería estar acostumbrada al hecho de que inclusive una cuenta personal no es tan personal a punto de expresar absolutamente cualquier pensamiento públicamente, pero serios incidentes continúan sucediendo.
La gente cree que su cuenta personal es un espacio privado en el que comparten su opinión, principalmente con los amigos. Por lo tanto, lo que las empresas pueden hacer es regular las acciones de sus empleados en la red, a fin de evitar daños a su imagen y proteger a los empleados de publicaciones impensadas. Una opción es la creación de “reglas de uso de redes sociales”, como las utilizadas por los gigantes Hewlett-Packard, Best Buy, Adidas y Los Angeles Times. Sin embargo, el cumplimiento de cualquier norma debe ser verificado, por lo que los expertos en SI deben poseer herramientas modernas de análisis de los flujos de información y notificación de incidentes.
5. Fugas de datos de organizaciones. Aquí estamos hablando de acciones deliberadas de empleados, a saber, sobre “desvíos” de información confidencial, teniendo en cuenta que las redes sociales son también un canal de transmisión de datos comunes, así como el e-mail. Vamos a recordar el caso del ex empleado del Consejo de Seguridad Nacional de Estados Unidos, Jofi Joseph, que administraba una cuenta de Twitter con el nombre de usuario @NatSecWonk, en el que criticó duramente las decisiones de sus jefes y divulgó información confidencial. Durante un año y medio, Jofi Joseph consiguió publicar cerca de 2.000 mensajes, tras los cuales fue incriminado por el servicio de seguridad del Departamento de Estado de Estados Unidos.
¿Cómo defenderse?
Para que las redes sociales no sean una trampa para las personas y las empresas, los gestores y los gerentes de RRHH deberían tomar ciertas precauciones:
1. Regular el uso de redes sociales. Convencer a sus empleados de que un comportamiento cauteloso en las redes sociales es una regla. La permisividad acarrea el riesgo de pérdida de empleo y, a la empresa, la pérdida de su reputación. Otra opción es hacer una cuenta anónima y no especificar el lugar de trabajo, aunque para las figuras públicas y los gestores esto es extremadamente difícil. En ese caso, la introducción de las “reglas de uso de redes sociales” será de gran ayuda.
2. Recomendar la creación de una cuenta separada si las redes sociales son necesarias para las tareas de trabajo. Cuando la empresa tiene un sistema de protección contra fugas de información (DLP), él rastrea automáticamente todas las actividades realizadas por el usuario en el computador y guarda el historial de mensajes, sin diferenciar las cuentas personales y de trabajo en las redes sociales. Así, el empleador garantiza la seguridad de sus secretos comerciales. Los empleados, sin embargo, necesitan ser notificados sobre las medidas de seguridad de la información para que puedan mantener la privacidad de sus conversaciones personales y no las hagan usando los equipos del empleador.
3. Realizar un trabajo explicativo. Las personas, sin importarse, comparten en la red datos de pasaportes, direcciones, teléfonos y otra información personal. “¿Quién necesita eso? Estoy seguro”, creen los usuarios ingenuos, y muchas veces se ven engañados cuando descubren, por ejemplo, un débito en la tarjeta bancaria realizada por personas desconocidas. Alguien en busca de “Me Gusta” publica noticias (y a menudo no públicas) sobre la empresa basadas en su propia interpretación. Tales acciones imprudentes amenazan a empresas y empleados con serios problemas.
El problema también es que las redes sociales no están muy preocupadas por los datos que sus usuarios han publicado y no realizan trabajos explicativos. Por lo tanto, es mejor que las empresas tomen en cuenta este asunto y conduzcan regularmente actividades de entrenamiento en SI entre sus empleados.
4. Recomendar a los empleados que protejan sus cuentas con contraseñas más complejas. Esta sugerencia ya se puede considerar clásica, así como la recomendación de no utilizar la misma contraseña para todas las cuentas. Sin embargo, hasta hoy, estos consejos son descuidados por un gran número de empleados.
5. Proteger los datos mediante el sistema DLP. Prever todos los tipos de riesgos y protegerse contra el factor humano es imposible. Sin embargo, se pueden utilizar soluciones técnicas modernas como los sistemas DLP, que garantizan la preservación de información confidencial y, por lo tanto, protegen no sólo a la empresa, sino también a sus empleados de daños a la reputación y pérdidas financieras.
Las redes sociales, así como Internet en general, no pueden ser consideradas un espacio seguro, pero aparentemente verdades banales como éstas, con el advenimiento de nuevas amenazas, necesitan ser re-aprendidas.
[calameo code=00411748122acbc687766 mode=mini width=480 height=300]
NAMM 2027 abre el juego comercial, Fever capta US$ 250 millones, la IA aumenta la presión sobre distribución y copyright, Gibson convierte a Cerati en estrategia de retail y PRS lleva la búsqueda online hacia las tiendas.
En los últimos días, varias noticias dejaron señales más amplias que el propio titular. Algunas hablan de inversión, otras de retail, distribución, inteligencia artificial o grandes encuentros internacionales. Pero todas tienen algo en común: muestran cómo están cambiando los canales por los que se vende, se distribuye y se monetiza la música y su tecnología.
En esta edición de Radar Latino, Música & Mercado selecciona cinco movimientos que vale la pena mirar más allá de la noticia puntual.
1. NAMM Show 2027 ya abrió el registro: la agenda comercial empieza ahora
El registro para The NAMM Show 2027 ya está abierto. El evento se realizará del 26 al 30 de enero de 2027 en el Anaheim Convention Center, mientras que los pisos de exposición funcionarán del 28 al 30. NAMM prevé reunir fabricantes, retailers, distribuidores, artistas, creators, profesionales de tecnología, educadores y medios alrededor de negocios, lanzamientos, formación y networking.
La organización también está ampliando la programación previa a la exposición. Entre las actividades anunciadas aparecen el NAMM AI Marketing Summit, TEC Tracks Studio Summit, TEC Tracks Live Sound Summit, Entertainment Technology Summit y Music Education Leaders Summit.
¿Por qué importa ahora si el evento es en enero? Porque para distribuidores, tiendas y empresas latinoamericanas, el valor de NAMM no comienza al entrar al pabellón. Empieza antes, al identificar marcas, concertar reuniones, estudiar nuevas representaciones y definir objetivos concretos para el viaje.
La señal para América Latina: esperar hasta diciembre para organizar Anaheim puede significar llegar tarde a las conversaciones comerciales más interesantes.
2. Fever recibe US$ 250 millones: el capital vuelve a apostar por las experiencias en vivo
La plataforma de cultura y entretenimiento Fever anunció esta semana una ronda primaria de financiación por US$ 250 millones, liderada por EQT y con participación de Point72 Private Investments, Baillie Gifford y otros inversores. La propia empresa la describió como la mayor ronda primaria realizada por una compañía tecnológica especializada en entretenimiento en vivo.
Fever afirma haber más que triplicado sus ingresos en los últimos tres años manteniendo EBITDA positivo. La empresa opera en la intersección de ticketing, descubrimiento de eventos, marketing y producción de experiencias y también es propietaria de DICE.
El movimiento resulta especialmente interesante en un momento en que gran parte del capital tecnológico está concentrado en inteligencia artificial.
La señal para América Latina: mientras la IA transforma creación y producción digital, el mercado sigue asignando valor considerable a aquello que requiere presencia física: conciertos, venues, festivales y experiencias. Para promotores, productores, ticketing y proveedores técnicos, es una señal de que el live entertainment continúa siendo tratado como una plataforma de crecimiento.
3. IA, distribución y copyright: ahora también está bajo presión el intermediario
El 15 de septiembre, Universal Music Group demandó a DistroKid en un tribunal federal de Delaware. UMG acusa al distribuidor digital de infringir derechos de autor y de distribuir miles de grabaciones no autorizadas o alteradas, incluyendo contenido generado con inteligencia artificial. DistroKid rechazó las acusaciones y dijo que defenderá sus prácticas. El caso todavía no tiene resolución judicial.
Tres días después, UMG, Sony Music y otros sellos ampliaron su ofensiva contra Suno mediante una nueva demanda vinculada a más de 60.000 grabaciones que, según los demandantes, habrían sido utilizadas sin autorización para entrenamiento. Las alegaciones todavía deben ser resueltas por los tribunales.
Lo importante aquí no es solamente la discusión sobre si una IA puede entrenarse con música protegida. Está apareciendo otra pregunta: ¿qué responsabilidad tiene la empresa que distribuye, entrega o monetiza ese contenido?
La señal para América Latina: sellos, artistas independientes, agregadores y publishers deberían seguir de cerca esta discusión. Si aumentan las obligaciones de identificación, trazabilidad o retirada de contenido generado con IA, los cambios pueden llegar rápidamente a las plataformas utilizadas también por el mercado latinoamericano.
4. Gibson convierte a Gustavo Cerati en algo más que una guitarra signature
Gibson Custom presentó el Gustavo Cerati ES-335, desarrollado junto al patrimonio del artista argentino y basado en su ES-335 de 1965. Solo se producirán 60 unidades, disponibles exclusivamente a través del nuevo Gibson Garage Miami. El modelo comenzó a venderse el 18 de septiembre y es el primer gran lanzamiento exclusivo asociado a la nueva tienda.
La noticia podría leerse simplemente como otro instrumento signature. Pero comercialmente hay algo más interesante.
Gibson está combinando tres activos en una misma operación: un artista central para la cultura musical latinoamericana, una edición extremadamente limitada y un punto de venta físico específico.
La guitarra, por lo tanto, también funciona como herramienta para generar tráfico, notoriedad y exclusividad alrededor del nuevo Gibson Garage Miami.
La señal para América Latina: el producto signature está evolucionando de herramienta de catálogo a herramienta de retail y experiencia de marca. Cerati no solo vende una guitarra: ayuda a posicionar un espacio físico frente a un público latinoamericano de alto valor emocional y comercial.
5. PRS quiere transformar la búsqueda online en visitas a dealers
Esta semana PRS Guitars incorporó las herramientas Store Locator y Product Locator de Locally a PRSGuitars.com. La integración permite que una persona que está investigando un instrumento en el sitio de la marca encuentre dealers autorizados cercanos y, cuando el retailer comparte datos de inventario, pueda comprobar disponibilidad local.
La lógica es simple, pero estratégicamente importante. En vez de tratar la web de la marca y la tienda física como canales competidores, PRS intenta utilizar el tráfico digital para acercar consumidores con alta intención de compra al dealer.
Locally describe entre los objetivos del sistema aumentar la visibilidad de los retailers, conectar búsquedas de producto con inventario local y acortar el camino entre descubrimiento online y compra presencial.
La señal para América Latina: esta puede ser una de las discusiones más importantes para las tiendas en los próximos años. Las marcas generan cada vez más tráfico propio mediante contenido, redes y ecommerce. La pregunta es cuánto de ese tráfico vuelve al canal que mantiene inventario, demuestra el producto y presta soporte local.
La señal de la semana
Las cinco noticias parecen hablar de temas diferentes, pero existe un hilo común: la disputa por quién controla la relación con el cliente.
NAMM busca concentrar relaciones comerciales antes de que ocurran las ventas. Fever conecta audiencias con experiencias. Las majors intentan definir responsabilidades en la distribución digital. Gibson utiliza un producto exclusivo para conducir consumidores hacia una tienda determinada. PRS hace el movimiento inverso: usa su web para conducir compradores hacia sus dealers.
Para el mercado latinoamericano, esa quizá sea la pregunta que vale seguir en los próximos meses:
¿quién posee la relación con el cliente: la marca, el distribuidor, la tienda, la plataforma o quien controla los datos?
Cada noticia de esta semana ofrece una respuesta diferente.
instrumentos musicales
Astryx, la primera guitarra signature de Dany Villarreal llega de la mano de PRS
La edición limitada basada en la Custom 24 tendrá solo 200 unidades en 2026 e incorpora acabado Ocaso, diapasón de ébano y pickups DMO.

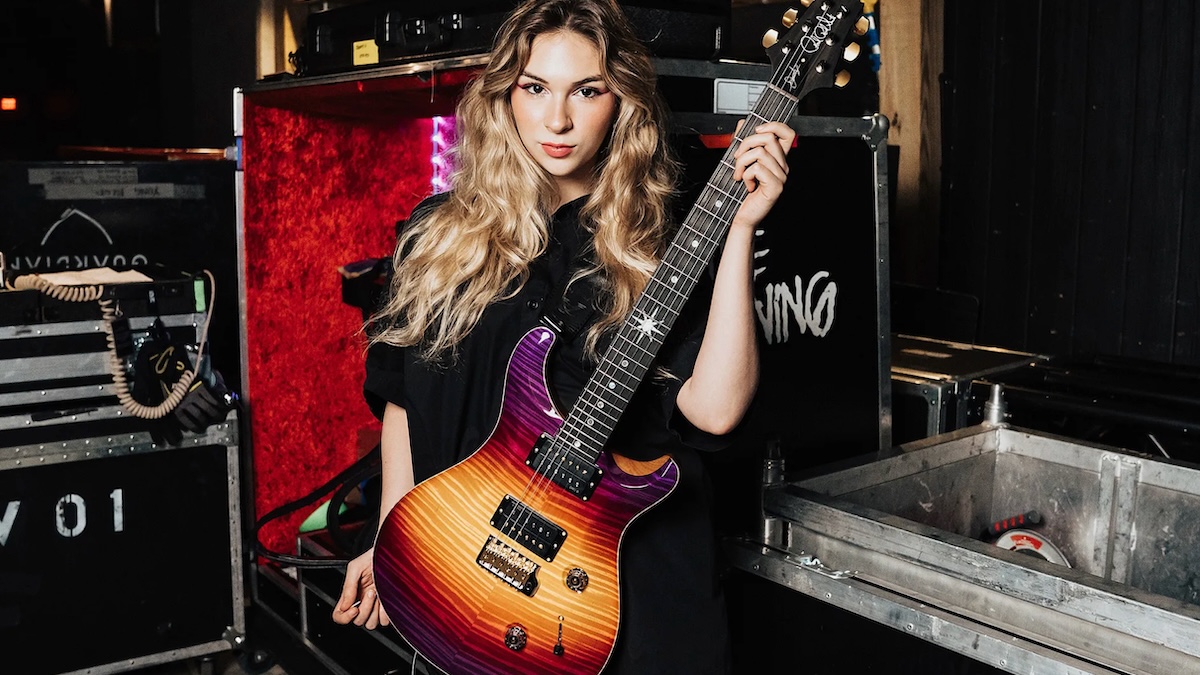
PRS Guitars presentó la Astryx Limited Edition, la primera guitarra signature de Dany Villarreal, guitarrista y vocalista principal de la banda mexicana The Warning. El modelo parte de la plataforma Custom 24, pero suma elementos visuales y especificaciones desarrolladas para la artista. La producción estará limitada a 200 guitarras durante 2026.
La personalización comienza con el acabado Ocaso, un fade que combina púrpura, rosa, naranja y amarillo, inspirado en la puesta de sol. La guitarra también incorpora una incrustación exclusiva llamada Solecito, con un sol en el traste 12 realizado en paua, oro y nácar. La firma de Villarreal aparece en la tapa del alma, y cada unidad incluye una placa trasera autografiada.
Según PRS, el nombre Astryx proviene de una raíz vinculada con la palabra “estrella”, reforzando el concepto visual y simbólico del instrumento.
Base Custom 24 con diapasón de ébano
Astryx conserva las características principales de la Custom 24: tapa de maple, cuerpo de mahogany, 24 trastes, escala de 25 pulgadas, mástil Pattern Thin y tremolo PRS Patented Gen III. El modelo utiliza dos humbuckers DMO, aunque se diferencia por incorporar un diapasón de ébano.
Villarreal destacó el sustain, la comodidad del mástil y el peso del instrumento, además de su capacidad para ocupar un espacio sonoro amplio dentro del formato de trío de The Warning.

Audio
Neumann renueva su referencia de tres vías y abre espacio para salas mayores con KH 310 II y KH 350
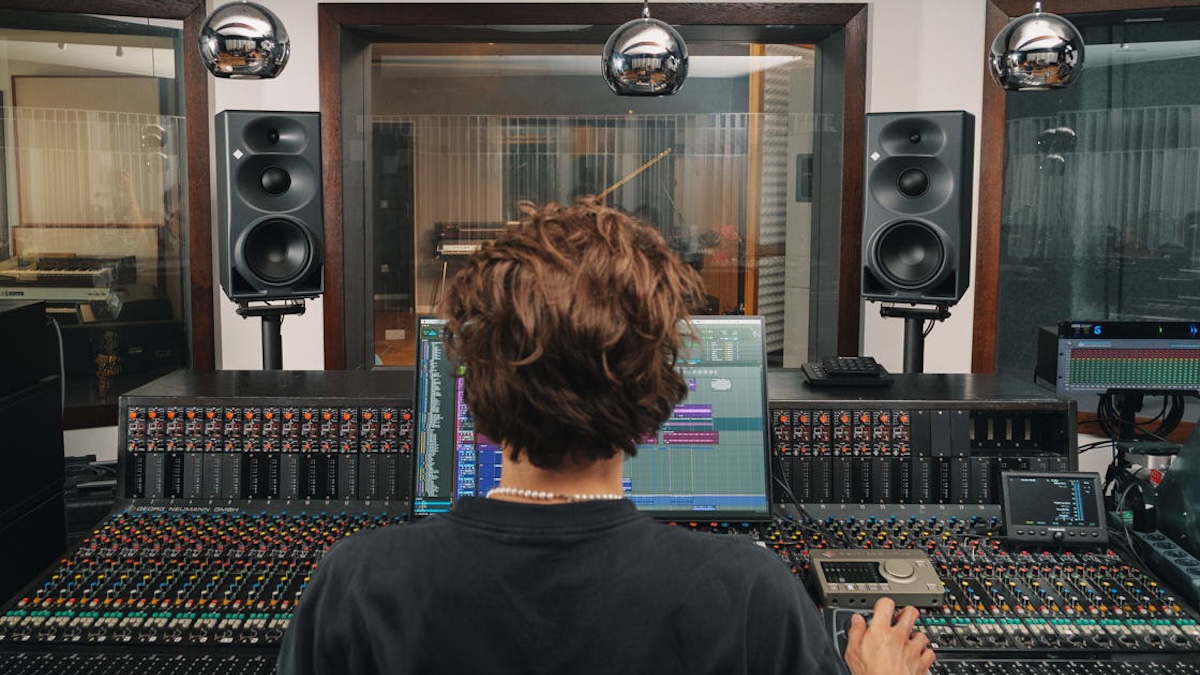
Los dos nuevos monitores comparten DSP de 32 bits y drivers desarrollados internamente, pero responden a necesidades distintas: uno actualiza un clásico; el otro busca mayor alcance, graves más profundos y audio inmersivo.

Actualizar un monitor que ya se convirtió en referencia es un ejercicio delicado. Cambiar demasiado puede alterar su identidad; cambiar poco puede no justificar una nueva generación. Con el KH 310 II, Neumann intenta conservar aquello que hizo conocido al modelo original y, al mismo tiempo, mejorar potencia, rendimiento e integración digital.
Junto a él aparece el KH 350, un diseño completamente nuevo dentro de la gama de tres vías, pensado para usuarios que necesitan más extensión de graves, mayor capacidad de SPL y mayor flexibilidad entre campo cercano y campo medio.
Ambos modelos utilizan una plataforma común con drivers desarrollados por Neumann, amplificación de mayor potencia y procesamiento DSP de 32 bits. También se integran con MA 1 Automatic Monitor Alignment y ofrecen conectividad analógica y AES3 coaxial.
KH 310 II: evolucionar sin perder lo esencial
El KH 310 II mantiene elementos centrales del modelo anterior, como el gabinete sellado y el driver de medios soft-dome de 3 pulgadas.
Neumann conserva esa arquitectura por su respuesta transitoria rápida, bajo retardo de grupo y control de graves. Al mismo tiempo, el nuevo modelo incorpora un woofer rediseñado, más potencia de amplificación, DSP avanzado, mayor linealidad y menor distorsión.
Uno de los datos más relevantes es que el SPL máximo aumenta 5 dB frente al KH 310 original, aunque el gabinete mantiene exactamente las mismas dimensiones. Esto facilita su incorporación en estudios que ya utilizan la generación anterior.
KH 350: más graves y mayor distancia de escucha
El KH 350 sigue otra lógica. Fue concebido desde cero como una nueva solución para campo cercano y medio, combinando la plataforma de medios y agudos de la marca con un gabinete bass-reflex de mayor volumen.
Su caja es casi el doble de grande que la del KH 310 II y utiliza una disposición vertical de los transductores. La intención es ofrecer mayor nivel de presión sonora y funcionar con comodidad en entornos más amplios, incluyendo salas surround e inmersivas.
La extensión de bajas frecuencias llega hasta 27 Hz (±6 dB). También incorpora una waveguide MMD de gran tamaño para controlar la directividad y mantener una imagen estable, algo especialmente relevante en configuraciones LCR y surround.
Mismo ADN, dos formas de trabajar
Los dos monitores comparten tweeter de precisión de 1 pulgada, driver de medios soft-dome de 3 pulgadas, woofer de 8,25 pulgadas y procesamiento DSP. La diferencia principal está en el concepto acústico y en la escala de aplicación.
Mientras KH 310 II evoluciona un monitor ya consolidado, KH 350 ocupa el espacio entre ese modelo y el flagship KH 420, dirigido a ingenieros que necesitan mayor extensión de graves y más flexibilidad en la distancia de escucha.
Ese probablemente sea el punto más interesante del lanzamiento: Neumann no presenta simplemente dos tamaños, sino dos soluciones distintas dentro de un mismo estándar de monitoreo.
La serie KH mantiene compatibilidad entre modelos para configuraciones estéreo, surround e inmersivas, siguiendo la filosofía de máxima linealidad, baja distorsión y adaptación al entorno acústico.
www.neumann.com

Radar Latino: 5 movimientos que pueden cambiar el negocio musical

Astryx, la primera guitarra signature de Dany Villarreal llega de la mano de PRS

Neumann renueva su referencia de tres vías y abre espacio para salas mayores con KH 310 II y KH 350

Iluminar Mount Rushmore desde hasta 180 metros: el desafío de Elation en Freedom 250

Rodrigo Casassus Coke: “El audio está en el centro de muchas experiencias AV”

Del hobby al estudio: cómo una visita a Conecta+ puede iniciar una trayectoria musical

EMG presenta el set signature de Tom Morello con pickups 85 y H

Por qué vender más no siempre significa ganar más en una tienda de instrumentos

Radar Latino: 5 movimientos que pueden afectar al mercado musical esta semana

Astera introduce Connect Series y lleva su iluminación a instalaciones permanentes

Los 10 mejores mezcladores de audio que valen su dinero

El blog de Prolight + Sound se renueva

Las 25 mejores marcas de guitarra: Top de guitarras acústicas y eléctricas

El top de los mejores altavoces activos PA

Video: Altavoz de 12 ó 15 pulgadas, ¿cuál elegir?

12 de los mejores altavoces profesionales de marcas reconocidas de 2022

9 monitores in-ear disponibles en 2021

Fender presenta nueva serie acústica Highway

Guitarras Epiphone lanza las oficiales de Joan Sebastian

Nuevo pedal de efectos HX One de Line 6
-
 Eventos6 meses ago
Sound:check Xpo prepara su edición 21 en Ciudad de México
-
 Eventos6 meses ago
NAMM NeXT Europe 2026 reunirá líderes de la industria musical en Ámsterdam
-
 Distribución7 meses ago
KV2 Audio llega a Costa Rica y anuncia showcase en San José
-
 Distribución6 meses ago
Colombia: Yamaki asume la distribución de dBTechnologies
-
 Audio6 meses ago
Brasil: WDC Networks distribuye soluciones Harman en audio profesional
-
 Distribución6 meses ago
Brasil: QSC llega al retail especializado con canal dedicado a PA profesional
-
 Distribución6 meses ago
Chile: CyVmusic inaugura nueva tienda en Santiago
-
 Eventos6 meses ago
Prolight + Sound Bangkok 2026, plataforma clave en el sudeste asiático


